Портфолио навыков

Linux, сети и информационная безопасность — на практике, а не только в теории

Студент специалитета по компьютерной безопасности. Сам администрирую сервер, собрал свою VPN-инфраструктуру, настроил Secure Boot со своими ключами и пишу full-stack проект с продуманным разграничением доступа. Ищу стажировку или junior-позицию.

Системный администратор DevOps (junior) Информационная безопасность Аналитик (junior)

Hard skills

То, чем пользовался на практике. Отдельно отмечено то, что знаю только в теории.

Linux и администрирование

  • Ubuntu / Kubuntu
  • systemd: юниты, таймеры, песочница
  • APT
  • OpenSSH (hardening)
  • ufw
  • fail2ban
  • unattended-upgrades
  • разметка дисков, LVM
  • восстановление с live USB
  • Docker, Compose
  • Nginx
  • VirtualBox

Сети

  • TCP/IP
  • маршрутизация
  • DNS, split DNS
  • NAT
  • WireGuard / AmneziaWG
  • VLESS / Xray
  • SOCKS5
  • nftables, NFQUEUE
  • tcpdump
  • ss, ip
  • Tailscale

Безопасность

  • основы пентеста
  • Nmap
  • Burp Suite
  • Metasploit
  • sqlmap
  • Wireshark
  • RBAC
  • JWT, хеширование паролей
  • сигнатурный анализ
  • UEFI Secure Boot, подпись кода
  • анализ рисков

Программирование

  • C / C++
  • Python
  • TypeScript
  • Java
  • C#
  • Verilog
  • Bash
  • SQL (базовый)
  • Big-O, амортизационный анализ

Инструменты и self-hosting

  • Git
  • PostgreSQL
  • Prisma
  • Next.js, React
  • CalDAV-сервер
  • локальные LLM (llama.cpp)
  • Doxygen
  • LaTeX
  • MS Office (уверенно)

Железо

  • сборка и апгрейд ПК
  • пайка
  • ПЛИС
  • Arduino
  • UART

Знаю на уровне концепций

  • Ansible
  • CI/CD
  • Kubernetes
  • Terraform
  • Prometheus / Grafana

Без практики в работе. Это следующее, что планирую освоить.

Проекты

Все изображения ниже — схемы и макеты, нарисованные специально для этой страницы на тестовых данных. Реальных скриншотов, пользователей и адресов здесь нет.

Интернет-магазин с панелями администратора и модератора

  • Next.js
  • TypeScript
  • PostgreSQL
  • Docker
  • Nginx
  • Витрина, REST API, админка, чат поддержки, боты для двух мессенджеров; монорепозиторий с общим движком ботов.
  • Аутентификация на JWT-сессиях, пароли в bcrypt, подтверждение e-mail и сброс пароля.
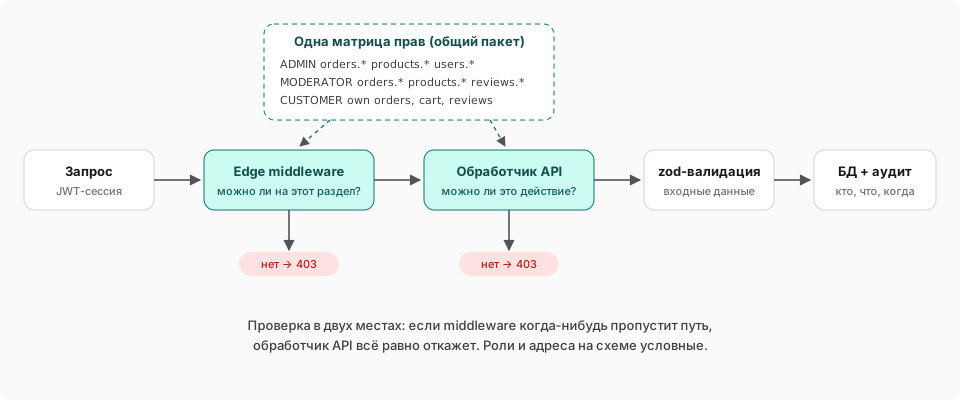
  • Единая матрица прав (RBAC): проверяется и в Edge middleware, и в каждом обработчике API.
  • Валидация всех входных данных через zod, журнал аудита действий администраторов.
  • Коммерческий проект, код закрыт.
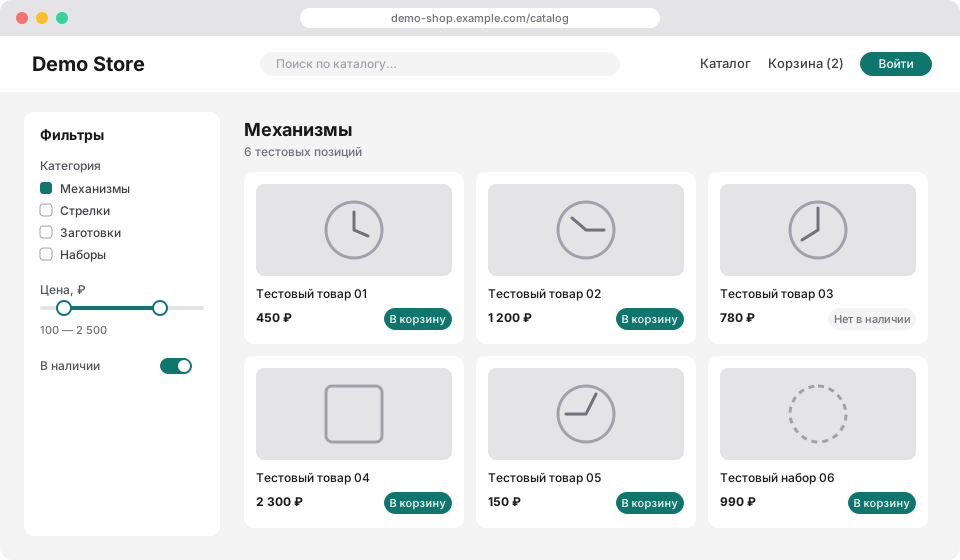
Макет каталога: фильтры и шесть тестовых товаров
Макет витрины. Названия и цены тестовые.
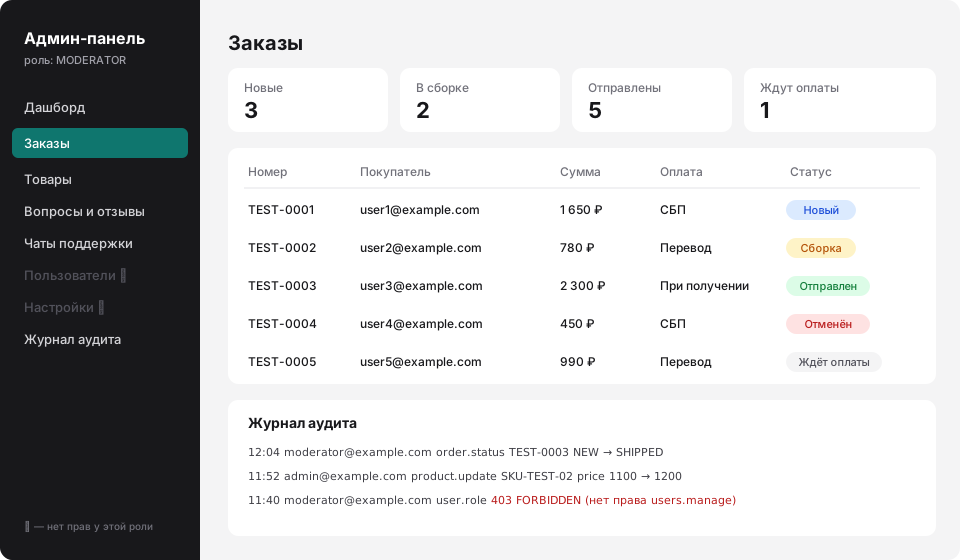
Макет админ-панели: тестовые заказы и журнал аудита
Роль модератора: разделы без прав заблокированы, отказ попадает в журнал.
Схема двойной проверки прав: middleware и обработчик API
Одна матрица прав, две точки проверки.

Своя VPN-инфраструктура и обход DPI

  • AmneziaWG
  • VLESS / Xray
  • nftables
  • zapret2
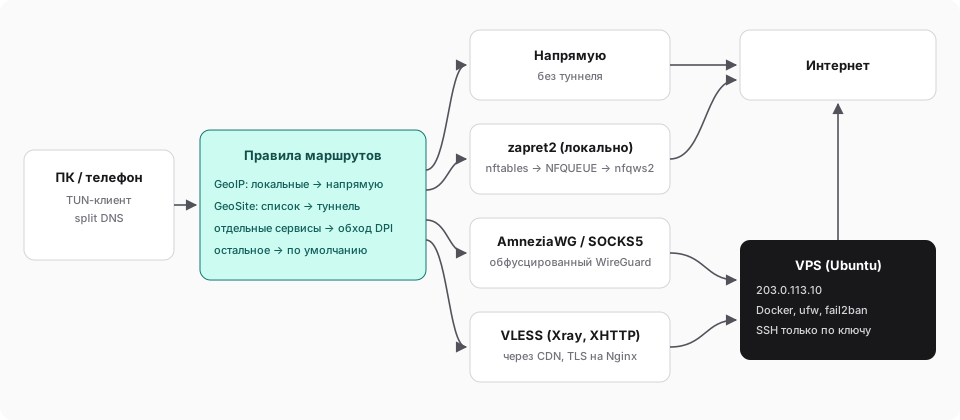
  • Несколько протоколов на VPS: обфусцированный WireGuard, SOCKS5 и VLESS за CDN с TLS на Nginx.
  • Локальный обход DPI через nftables → NFQUEUE → nfqws2.
  • Раздельная маршрутизация по GeoIP/GeoSite и split DNS: локальный трафик идёт напрямую.
  • Отладка по уровням: tcpdump, ss, счётчики интерфейсов и правил nft.
Схема маршрутов: напрямую, через обход DPI и через туннели до VPS
Адрес сервера условный: 203.0.113.0/24 — диапазон для документации (RFC 5737).

Администрирование и защита Linux-сервера

  • Ubuntu 24.04
  • ufw
  • fail2ban
  • OpenSSH
  • Docker
  • Провёл аудит безопасности VPS и закрыл найденное: обновления плюс автоматические обновления безопасности.
  • Файрвол с запретом по умолчанию, fail2ban с нарастающими банами против перебора SSH.
  • Вход по SSH только по ключам; сервис, случайно открытый наружу, перевёл на localhost.
  • Проверил хост на признаки компрометации.

UEFI Secure Boot со своими ключами (Linux + Windows)

  • UEFI
  • sbsign
  • MOK
  • rEFInd
  • DKMS
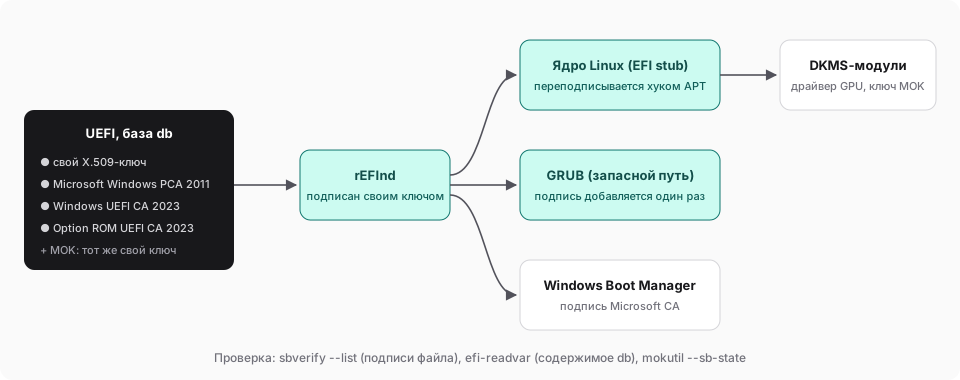
  • Secure Boot оставлен включённым на ПК с двумя ОС: свой X.509-ключ добавлен в базу db рядом с сертификатами Microsoft.
  • Добавлены новые сертификаты Microsoft 2023, чтобы Windows продолжала загружаться после их смены.
  • Подписаны загрузчик, GRUB и ядро, которое грузится как EFI stub; DKMS-модули подписываются через MOK.
  • Хук пакетного менеджера переподписывает ядро после каждого обновления. Нашёл и исправил в нём баг: подписи на GRUB накапливались при каждом запуске.
Цепочка доверия: прошивка, rEFInd, ядро, GRUB, Windows
Цепочка доверия от прошивки до модулей ядра.

Аппаратный сканер USB-накопителей

  • C
  • Verilog
  • Arduino
  • ПЛИС
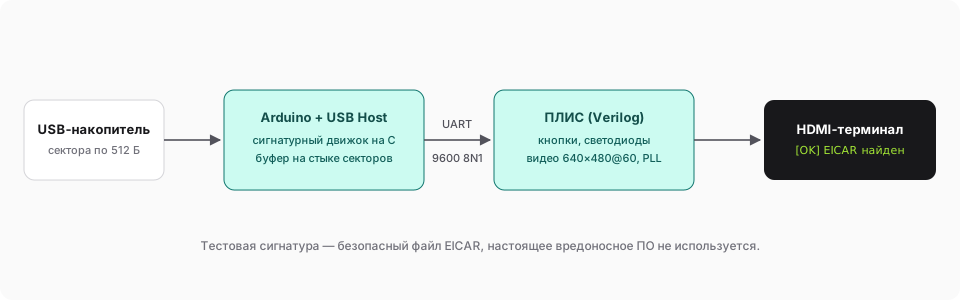
  • Посекторный сигнатурный поиск по флешке; сигнатура на стыке двух секторов всё равно находится.
  • ПЛИС выводит журнал проверки на HDMI (640×480@60, свой PLL), связь между платами по UART.
  • Движок на платформенно-независимом C, документация в Doxygen.
Схема: накопитель, Arduino, ПЛИС, HDMI-терминал
Для тестов используется безопасный файл EICAR.

Ещё проекты

  • Сигнатурный антивирус на C: разбор HEX-сигнатур и смещений, проверка типа файла, коды ошибок на enum.
  • Анализ рисков (Python, Tkinter): дерево «компания → город → площадка», агрегация вероятности и ущерба, отмена действий, JSON и PDF-отчёты.
  • Возведение матриц в степень по модулю (C): CLI, генератор тестов в CSV, безопасные обёртки для работы с памятью.

Как работаю

Soft skills, которые видно по проектам выше.

Гипотеза → проверка

Не меняю настройки наугад: сначала смотрю, где теряются пакеты или что пишет лог, потом правлю.

Документирую

Веду личную базу знаний: как настроено и почему. Повторить или откатить можно без раскопок.

Учусь сам

Курс по этичному хакингу, лабораторные в изолированных средах, хакатоны и CTF.

Языки

Русский — родной. Английский — B1, читаю документацию свободно.